


Levar servidores para a nuvem fica muito mais útil quando os sistemas da empresa continuam conversando com eles por uma rede privada. Uma VPN site-to-site na nuvem cria essa ligação: o roteador ou firewall do escritório estabelece um túnel criptografado até o ambiente cloud, permitindo a comunicação entre as redes autorizadas.
Na nuvem pública da Master da Web, essa integração reúne Cloud Servers, VPC e VPN Gateway. Você pode manter aplicações e bancos de dados em endereços privados e conectar a infraestrutura local à cloud pelo mesmo painel.
O que é VPN site-to-site e como ela funciona?
A VPN site-to-site, também chamada de VPN site a site, conecta redes inteiras. Em vez de instalar um aplicativo VPN em cada computador do escritório, o administrador configura o equipamento que faz a ligação entre a rede local e a nuvem.
Quando um computador acessa um servidor de uma rede remota autorizada, as rotas direcionam o tráfego ao túnel. Na outra ponta, o gateway encaminha os pacotes para a VPC. Para a comunicação funcionar nos dois sentidos, endereçamento, rotas e permissões de firewall precisam estar coerentes em ambas as redes.
Isso permite, por exemplo, que o sistema de gestão no escritório acesse uma aplicação na cloud ou que um servidor na nuvem se comunique com um serviço da rede local, sem publicar essas aplicações diretamente na internet.
Uma arquitetura prática: escritório conectado à VPC
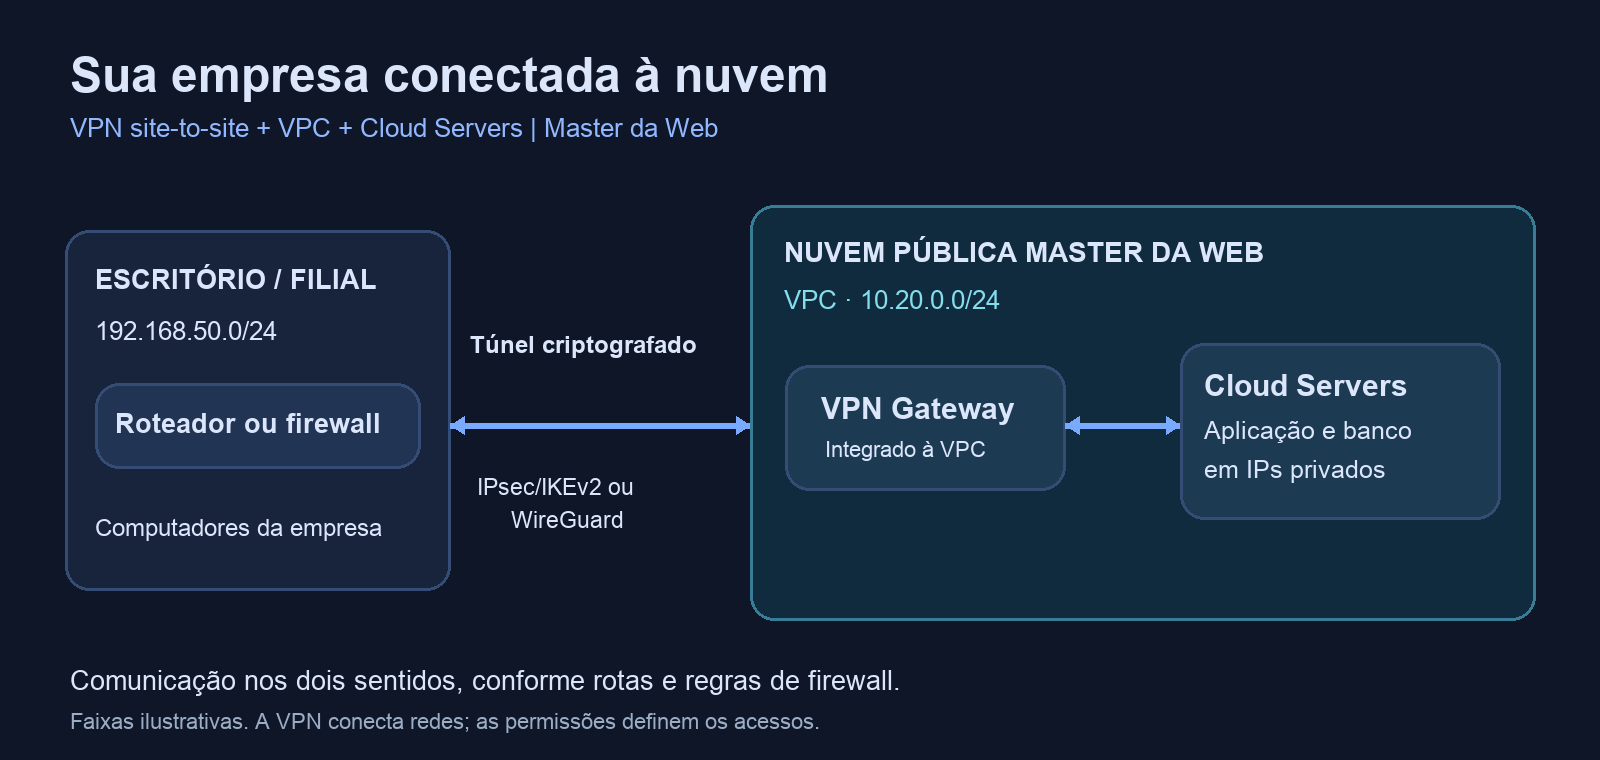
Imagine uma empresa com a rede local 192.168.50.0/24 e uma VPC na nuvem com a faixa 10.20.0.0/24. Os endereços deste exemplo são ilustrativos.
- No escritório: o roteador ou firewall estabelece o túnel até o VPN Gateway.
- Na nuvem: o VPN Gateway participa da mesma VPC dos Cloud Servers.
- Nas aplicações: os serviços se comunicam pelos IPs privados, conforme as rotas e regras liberadas.
A VPC organiza a comunicação privada entre os recursos cloud. A VPN estende a conectividade até a rede da empresa. São funções complementares: a VPC cria a rede privada na nuvem, e o túnel liga essa rede ao ambiente externo.
Como integrar uma VPN site-to-site à infraestrutura cloud
1. Planeje as redes que precisam se comunicar
Liste as sub-redes do escritório e a faixa da VPC. Elas devem ser diferentes: se os dois lados usarem o mesmo bloco, o roteamento fica ambíguo. A plataforma valida sobreposições com a VPC, com o pool de acesso remoto e com outras conexões do gateway.
Defina também quais sistemas e portas precisam ser acessados. Estabelecer o túnel é uma parte do trabalho; liberar apenas a comunicação necessária nos firewalls completa a integração.
2. Coloque os servidores e o gateway na mesma VPC
Organize seus Cloud Servers na Virtual Private Cloud da Master da Web e associe o VPN Gateway a essa rede. Assim, a conexão chega ao ambiente privado em que as aplicações estão hospedadas.
Você pode estruturar um ambiente com aplicação e banco de dados em IPs privados e manter exposição pública apenas nos serviços que realmente precisam dela.
3. Cadastre o site e escolha o protocolo
Na área de VPN site a site do painel, informe o equipamento remoto e as redes que ficam atrás dele. O serviço oferece IPsec com IKEv2 e WireGuard. A escolha depende do suporte do seu roteador ou firewall e dos requisitos da integração.
Também existe a possibilidade de configurar um site cujo IP público muda: nesse modo, o equipamento remoto inicia a conexão com o gateway. É necessário permitir o tráfego no firewall e verificar as condições de NAT da rede local.
4. Configure o equipamento da empresa
O painel disponibiliza arquivos ou parâmetros de configuração para equipamentos e ambientes como MikroTik RouterOS 7, pfSense, OPNsense, FortiGate, Cisco IOS, Linux, AWS e Azure, conforme o protocolo escolhido. Para WireGuard, há opções para MikroTik, Linux e equipamentos compatíveis.
Esses materiais orientam a configuração da outra ponta. Versão de software, interfaces, licenciamento e políticas do equipamento podem exigir ajustes pelo administrador. As redes e os parâmetros criptográficos devem corresponder nos dois lados.
5. Confira as rotas e teste a aplicação
A integração distribui rotas para as redes dos sites por DHCP na VPC. A aplicação dessas rotas depende do sistema operacional e da configuração de rede da instância. Máquinas com IP configurado manualmente podem precisar de rotas explícitas; o painel apresenta orientações para Linux e Windows.
Depois de estabelecer o túnel, teste o serviço real, como a conexão ao sistema de gestão ou ao banco de dados autorizado. Verifique o caminho de ida e volta e as regras dos firewalls. Um túnel conectado, sozinho, não comprova que toda aplicação está acessível.
Quais recursos a VPN integrada oferece?
- Dois protocolos para sites: IPsec/IKEv2 e WireGuard, conforme a compatibilidade do ambiente remoto.
- Múltiplas redes por conexão: o cadastro aceita até oito sub-redes remotas, com validações de endereçamento.
- Expansão por plano: a quantidade de conexões de site incluídas é exibida no painel e varia conforme o plano contratado.
- Visibilidade operacional: estado do túnel, contadores de tráfego, histórico de eventos e orientações para falhas de autenticação, negociação ou conectividade.
- Acesso remoto no mesmo gateway: usuários OpenVPN podem acessar a VPC e os sites conectados, respeitando as permissões da rede.
- NAT Gateway opcional: o gateway pode centralizar a saída das instâncias privadas para a internet pelo seu IP público.
O dimensionamento deve considerar os links das duas pontas, o equipamento remoto, o protocolo, o perfil das aplicações e os recursos do gateway. A velocidade nominal de um plano não representa uma garantia de vazão criptografada em qualquer cenário. Para aplicações sensíveis à latência ou transferências intensas, valide o comportamento com uma carga representativa.
Quando vale usar VPN site-to-site na nuvem?
Integração de sistemas: conectar aplicações na cloud a serviços que continuam no escritório. Migração gradual: mover cargas por etapas enquanto os dois ambientes permanecem conectados. Filiais: dar acesso aos sistemas centralizados na nuvem, com conexões dimensionadas para cada local. Ambientes híbridos: manter parte da infraestrutura local e parte na cloud com comunicação privada entre as redes.
Perguntas frequentes sobre VPN site-to-site
Todos os computadores precisam instalar uma VPN?
Não. Na conexão site-to-site, o túnel fica no roteador ou firewall. Os dispositivos da rede usam as rotas configuradas. Para pessoas fora do escritório, o acesso remoto OpenVPN atende uma necessidade diferente e pode coexistir no mesmo gateway.
É necessário ter IP público fixo no escritório?
O serviço permite configurar uma ponta com endereço dinâmico, em que o equipamento da empresa inicia o túnel. A viabilidade depende da conectividade, do NAT e das regras do ambiente remoto.
A VPN substitui as regras de firewall?
Não. A VPN protege o tráfego entre as pontas, enquanto o firewall define quais redes, máquinas e serviços podem se comunicar. Use as duas camadas de forma complementar.
Posso conectar outra nuvem?
Sim, há parâmetros para integração IPsec com AWS e Azure. A configuração também depende dos recursos, das políticas e dos custos do provedor na outra ponta.
VPN site-to-site e infraestrutura cloud no mesmo lugar
A Master da Web oferece tanto a VPN site-to-site quanto a infraestrutura de nuvem pública integrada. Você pode combinar Cloud Servers Linux e Windows, VPC e VPN Gateway para conectar a empresa aos seus sistemas na cloud e administrar esses recursos na mesma plataforma.
Conheça o VPN Gateway da Master da Web e fale com nossa equipe para dimensionar as conexões e a infraestrutura cloud para o seu ambiente.