


Llevar servidores a la nube resulta mucho más útil cuando los sistemas de la empresa siguen comunicándose con ellos a través de una red privada. Una VPN site-to-site en la nube crea ese enlace: el router o firewall de la oficina establece un túnel cifrado hasta el entorno cloud, permitiendo la comunicación entre las redes autorizadas.
En la nube pública de Master da Web, esta integración reúne Cloud Servers, VPC y VPN Gateway. Puedes mantener aplicaciones y bases de datos en direcciones privadas y conectar la infraestructura local a la cloud desde el mismo panel.
¿Qué es una VPN site-to-site y cómo funciona?
La VPN site-to-site, también llamada VPN site a site, conecta redes completas. En lugar de instalar una aplicación VPN en cada ordenador de la oficina, el administrador configura el equipo que enlaza la red local con la nube.
Cuando un ordenador accede a un servidor de una red remota autorizada, las rutas dirigen el tráfico al túnel. En el otro extremo, la pasarela reenvía los paquetes a la VPC. Para que la comunicación funcione en ambos sentidos, el direccionamiento, las rutas y los permisos del firewall deben ser coherentes en ambas redes.
Esto permite, por ejemplo, que el sistema de gestión de la oficina acceda a una aplicación en la cloud o que un servidor en la nube se comunique con un servicio de la red local, sin publicar esas aplicaciones directamente en internet.
Una arquitectura práctica: oficina conectada a la VPC
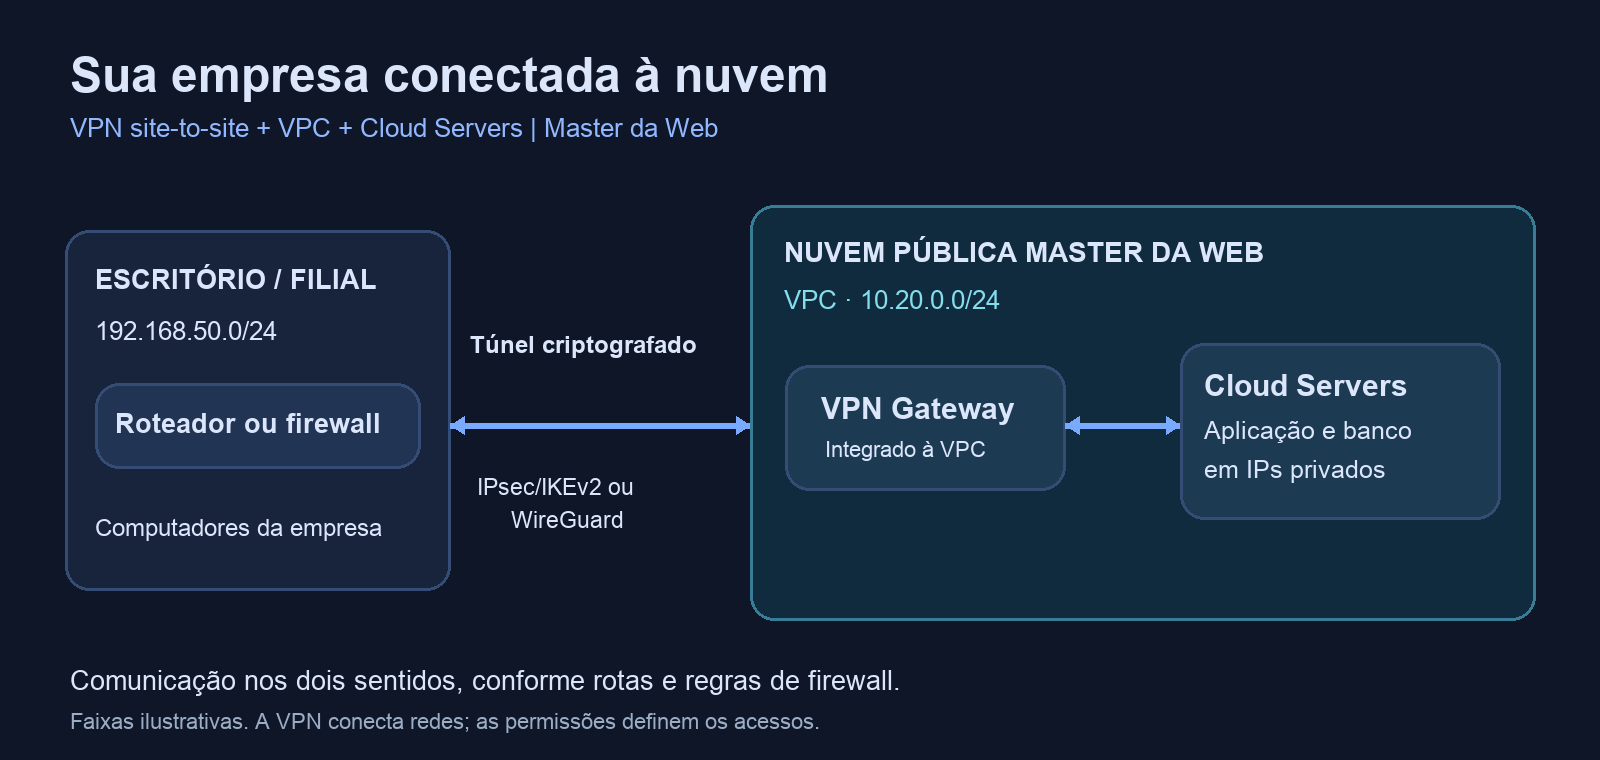
Imagina una empresa con la red local 192.168.50.0/24 y una VPC en la nube con el rango 10.20.0.0/24. Las direcciones de este ejemplo son ilustrativas.
- En la oficina: el router o firewall establece el túnel hasta el VPN Gateway.
- En la nube: el VPN Gateway forma parte de la misma VPC que los Cloud Servers.
- En las aplicaciones: los servicios se comunican por IP privadas, según las rutas y reglas permitidas.
La VPC organiza la comunicación privada entre los recursos cloud. La VPN extiende la conectividad hasta la red de la empresa. Son funciones complementarias: la VPC crea la red privada en la nube y el túnel conecta esa red con el entorno externo.
Cómo integrar una VPN site-to-site en la infraestructura cloud
1. Planifica las redes que necesitan comunicarse
Enumera las subredes de la oficina y el rango de la VPC. Deben ser diferentes: si ambos lados usan el mismo bloque, el enrutamiento queda ambiguo. La plataforma valida solapamientos con la VPC, con el pool de acceso remoto y con otras conexiones de la pasarela.
Define también qué sistemas y puertos deben ser accesibles. Establecer el túnel es una parte del trabajo; permitir solo la comunicación necesaria en los firewalls completa la integración.
2. Coloca los servidores y la pasarela en la misma VPC
Organiza tus Cloud Servers en la Virtual Private Cloud de Master da Web y asocia el VPN Gateway a esa red. Así, la conexión llega al entorno privado donde están alojadas las aplicaciones.
Puedes estructurar un entorno con aplicación y base de datos en IP privadas y mantener exposición pública solo en los servicios que realmente la necesitan.
3. Registra el sitio y elige el protocolo
En el área de VPN site a site del panel, indica el equipo remoto y las redes que hay detrás de él. El servicio ofrece IPsec con IKEv2 y WireGuard. La elección depende del soporte de tu router o firewall y de los requisitos de la integración.
También existe la posibilidad de configurar un sitio cuya IP pública cambia: en ese modo, el equipo remoto inicia la conexión con la pasarela. Es necesario permitir el tráfico en el firewall y comprobar las condiciones de NAT de la red local.
4. Configura el equipo de la empresa
El panel proporciona archivos o parámetros de configuración para equipos y entornos como MikroTik RouterOS 7, pfSense, OPNsense, FortiGate, Cisco IOS, Linux, AWS y Azure, según el protocolo elegido. Para WireGuard, hay opciones para MikroTik, Linux y equipos compatibles.
Estos materiales guían la configuración del otro extremo. La versión del software, las interfaces, el licenciamiento y las políticas del equipo pueden requerir ajustes por parte del administrador. Las redes y los parámetros criptográficos deben coincidir en ambos lados.
5. Comprueba las rutas y prueba la aplicación
La integración distribuye rutas para las redes de los sitios mediante DHCP en la VPC. La aplicación de estas rutas depende del sistema operativo y de la configuración de red de la instancia. Las máquinas con IP configurada manualmente pueden necesitar rutas explícitas; el panel ofrece orientaciones para Linux y Windows.
Después de establecer el túnel, prueba el servicio real, como la conexión al sistema de gestión o a la base de datos autorizada. Verifica el camino de ida y vuelta y las reglas de los firewalls. Un túnel conectado, por sí solo, no demuestra que toda la aplicación sea accesible.
¿Qué recursos ofrece la VPN integrada?
- Dos protocolos para sitios: IPsec/IKEv2 y WireGuard, según la compatibilidad del entorno remoto.
- Múltiples redes por conexión: el registro admite hasta ocho subredes remotas, con validaciones de direccionamiento.
- Ampliación por plan: la cantidad de conexiones de sitio incluidas se muestra en el panel y varía según el plan contratado.
- Visibilidad operativa: estado del túnel, contadores de tráfico, historial de eventos y orientaciones ante fallos de autenticación, negociación o conectividad.
- Acceso remoto en la misma pasarela: los usuarios de OpenVPN pueden acceder a la VPC y a los sitios conectados, respetando los permisos de red.
- NAT Gateway opcional: la pasarela puede centralizar la salida de las instancias privadas a internet a través de su IP pública.
El dimensionamiento debe considerar los enlaces de ambos extremos, el equipo remoto, el protocolo, el perfil de las aplicaciones y los recursos de la pasarela. La velocidad nominal de un plan no representa una garantía de caudal cifrado en cualquier escenario. Para aplicaciones sensibles a la latencia o transferencias intensas, valida el comportamiento con una carga representativa.
¿Cuándo conviene usar una VPN site-to-site en la nube?
Integración de sistemas: conectar aplicaciones en la cloud con servicios que siguen en la oficina. Migración gradual: mover cargas por etapas mientras ambos entornos permanecen conectados. Sucursales: dar acceso a los sistemas centralizados en la nube, con conexiones dimensionadas para cada ubicación. Entornos híbridos: mantener parte de la infraestructura local y parte en la cloud con comunicación privada entre las redes.
Preguntas frecuentes sobre VPN site-to-site
¿Todos los ordenadores necesitan instalar una VPN?
No. En la conexión site-to-site, el túnel está en el router o firewall. Los dispositivos de la red usan las rutas configuradas. Para personas fuera de la oficina, el acceso remoto OpenVPN cubre una necesidad diferente y puede coexistir en la misma pasarela.
¿Es necesario tener una IP pública fija en la oficina?
El servicio permite configurar un extremo con dirección dinámica, en el que el equipo de la empresa inicia el túnel. La viabilidad depende de la conectividad, del NAT y de las reglas del entorno remoto.
¿La VPN sustituye las reglas del firewall?
No. La VPN protege el tráfico entre los extremos, mientras que el firewall define qué redes, máquinas y servicios pueden comunicarse. Usa ambas capas de forma complementaria.
¿Puedo conectar otra nube?
Sí, hay parámetros para integración IPsec con AWS y Azure. La configuración también depende de los recursos, las políticas y los costes del proveedor en el otro extremo.
VPN site-to-site e infraestructura cloud en el mismo lugar
Master da Web ofrece tanto la VPN site-to-site como la infraestructura de nube pública integrada. Puedes combinar Cloud Servers Linux y Windows, VPC y VPN Gateway para conectar la empresa a sus sistemas en la cloud y administrar estos recursos en la misma plataforma.
Conoce el VPN Gateway de Master da Web y habla con nuestro equipo para dimensionar las conexiones y la infraestructura cloud para tu entorno.